- PHP脆弱性、世界で修正急ぐ 攻撃試行は数百万件に – ロイター
先日2026年10月21日にPHPの脆弱性問題が発覚する少し前から、当ブログに異常なアクセスが発生していました。
異常なアクセスが10月21日~22日にかけて発生
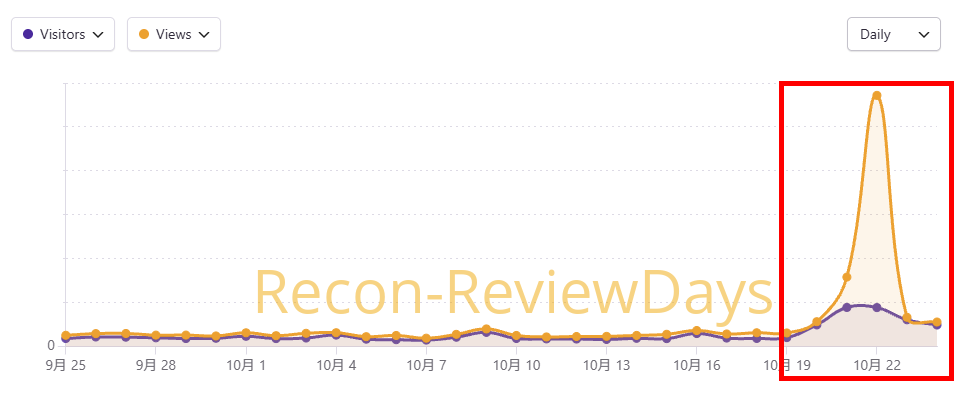
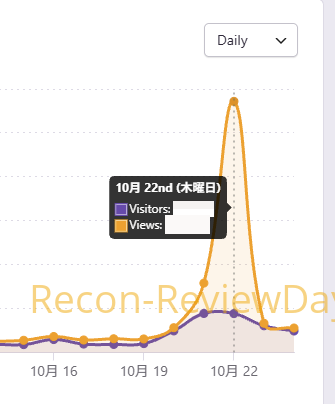
営業機密的な部分もあるので明確な数字は出せませんが、紫色が「visitor(訪問者数/ユーザー数)」でオレンジ色が「views(ページビュー数/PV)」。
明らかに2026年10月20日頃から紫色が「visitor(訪問者数/ユーザー数)」が若干の上昇、「オレンジ色のviews(ページビュー数/PV)」が大幅に上昇しており、通常とは異なる挙動が確認できます。
少ない訪問者が大量のページを閲覧、取得した可能性
通常人間がアクセスしている場合、ある程度「visitor(訪問者数/ユーザー数)」と「オレンジ色のviews(ページビュー数/PV)」に関連性が出るはずが、PHPの脆弱性の対処以前、以降で「visitor(訪問者数/ユーザー数)微増、views(ページビュー数/PV)は激増」となっており、AIを用いた何らかの攻撃的なアクセスがあった可能性が高いように思われます。
アクセスされた時間は日本時間の「21時頃」から急増し「深夜4時~5時」が最も多かった
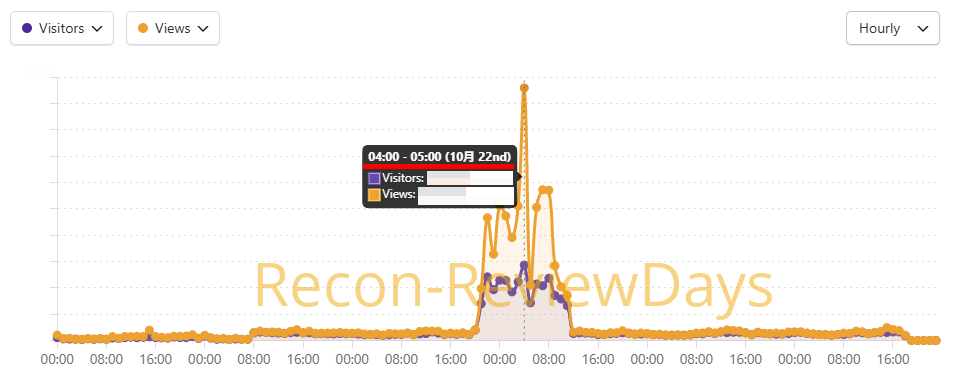
大量にアクセスがあった10月21日~22日でどの時間帯が多かったどうか確認すると、凡そ「日本時間の21時頃から急増」し、波はあるものの「1番多かったのは深夜4時~5時」でした。
明らかにアジア系ではなく、ヨーロッパ系(6~8時間遅れで前日の20時~23時頃)かアメリカ系(13~16時間遅れで前日の12~16時頃)の感じが感じられる。
狙われやすいWordPressなので、随時更新、古いプラグインの停止を推奨
この数年WordPressはプラグイン関連で脆弱性が放置されることも多く、「プラグインの更新は全くないけれど、使えてるからまぁ良いか」と言う事でほったらかしにしている管理者も多いはず。
筆者のもその一部でしたが、半年程前にPHPのバージョンを7.x系から8.x系の引き上げの際に正常に動かないプラグインが多数発生したため、一気にプラグイン周りの整理を行ったおかげでスッキリする事が出来ました。
他管理者の方々も十分にお気をつけて…。

- sirakawakuu
家電製品からPC周辺機器、PCパーツ、スマートフォン周辺機器などのレビュー、特価を交えて紹介しています。
- PHPの脆弱性が出始める前から数日後まで異常なアクセス数を確認しました 2026年10月25日
- 戸建て住宅充電用コンセントの補助金申請が「実績報告:到着確認中」から「実績報告:審査完了」に変わりました 2026年10月24日
- UBISOFT CONNECT版「創世記 1602(Anno 1602)」で「DirectDraw initialisation failed!」が発生した場合の対処方法について 2026年10月23日
- 日産 サクラでAndroid Auto(有線接続)を使用していると頻繁に接続が解除される問題が発生中 2026年10月22日
- SONY PlayStation 5 デジタルエディション ミッドナイトブラックの予約販売が本日2026年10月20日から開始、GTA 6と発売日が同じ 2026年10月21日